Domain der-link.de kaufen?
Wir ziehen mit dem Projekt
der-link.de um.
Sind Sie am Kauf der Domain
der-link.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain der-link.de kaufen?
Was bedeutet "acid"?
"Acid" ist ein englisches Wort, das auf Deutsch "Säure" bedeutet. Es kann sich auf chemische Verbindungen beziehen, die sauer reagieren, oder auch auf die Eigenschaften von Lebensmitteln, die einen sauren Geschmack haben. In der Musik kann "acid" auch eine Stilrichtung des Techno bezeichnen, die durch verzerrte und hypnotische Klänge gekennzeichnet ist. **
Welches Gerät benötige ich, um Acid Techno zu produzieren?
Um Acid Techno zu produzieren, benötigst du in erster Linie einen Computer oder Laptop mit einer geeigneten Musikproduktionssoftware wie Ableton Live, FL Studio oder Logic Pro. Zusätzlich benötigst du ein MIDI-Keyboard oder einen MIDI-Controller, um Melodien und Beats einzuspielen. Optional kannst du auch Hardware-Synthesizer oder Drum Machines verwenden, um den typischen Acid-Sound zu erzeugen. **

Ähnliche Suchbegriffe für C-Acid
Top-Angebote
Produkte zum Begriff C-Acid:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
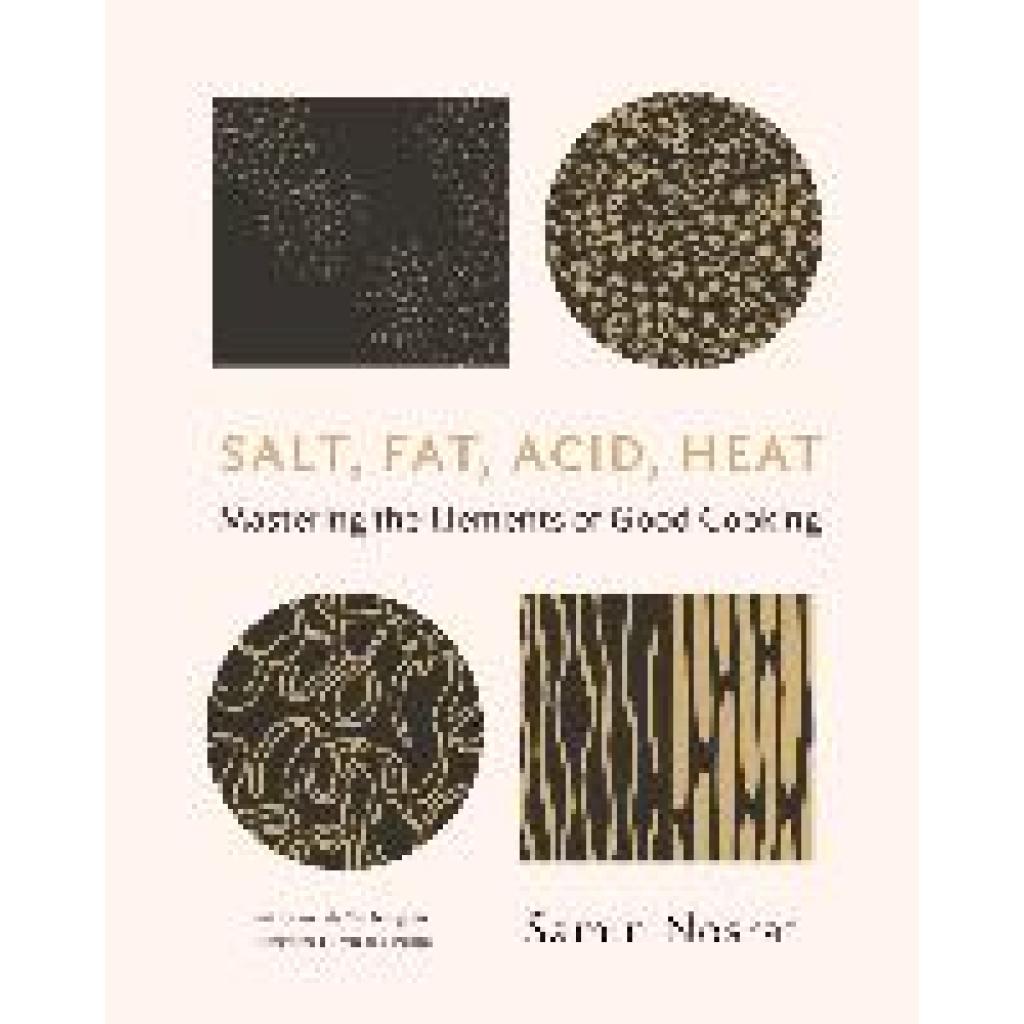
Nosrat, Samin: Salt, Fat, Acid, HeatSalt, Fat, Acid, Heat , Mastering the Elements of Good Cooking , > , Erscheinungsjahr: 201708, Produktform: Leinen, Autoren: Nosrat, Samin, Seitenzahl/Blattzahl: 462, Keyword: Samin Nosrat; Salt, Fat, Acid, Heat; Salt Fat Acid Heat; Sammin Nosrat; Cookbook; how to cook; learn to cook; teach yourself to cook; Wendy Macnaughton; Wendy Macnaughton illustrator; Wendy MacNaughton; Wendy Mcnaughton; The Essential Scratch and Sniff Guide to Being a Wine Expert; Lost Cat: A True Story of Love, Desperation and GPS Technology; Chez Panisse; Alice Waters; Michael Pollan; Michael Pollan Cooked; California cuisine; California cookbook; Nigel Slater; Ottolenghi; Nigella Lawson; Nigella Lawson How to Eat; Diana Henry; Skye Gyngell; Tom Kerridge; Ruth Rogers; River Café; Amanda Hesser; Daniel Patterson; Ruth Rogers; Rose Gray; River Café; Skye Gyngell; April Bloomfield, Fachschema: Kochen / Allgemeines Kochbuch, Grundwissen~Englische Bücher / Kochbuch, Imprint-Titels: Canongate Books, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, Fachkategorie: Kochen und Rezepte allgemein, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Canongate Books Ltd., Verlag: Canongate Books Ltd., Länge: 237, Breite: 195, Höhe: 45, Gewicht: 1494, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0250, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 158783136,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
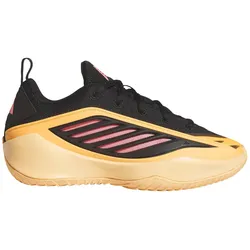
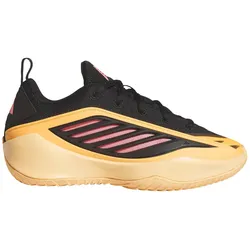
adidas Believe That 1 C Basketballschuhe ältere Kinder JQ9474 - acid orange/core black/acid red 40Der Believe That 1 Schuh wurde für junge Basketballfans entwickelt, die groß träumen. Egal, ob sie sich auf ein großes Spiel vorbereiten oder ihr tägliches Training absolvieren - dieser Schuh unterstützt jede Bewegung. Die Dreamstrike Dämpfung sorgt für ein weiches, stabiles Tragegefühl und gibt Komfort und Halt bei jedem Schritt. Die abriebfeste Non Marking Gummiaußensohle bietet Grip auf verschiedenen Untergründen, damit dein angehender B-Ball-Star bei jedem Match über sich selbst hinauswachsen kann. Das Textilfutter fühlt sich angenehm weich an und sorgt auch bei stundenlangen Sessions für Komfort pur. Der Schnürverschluss lässt sich individuell anpassen und bietet einen sicheren Sitz, während die reguläre Passform ablenkungsfreies Spielen ermöglicht. Lass sie ihre Liebe zum Spiel mit dem Style und innovativen Features von adidas ausleben. Kombiniert mit ihrer Lieblings-Sportausrüstung steht einer selbstbewussten Performance auf dem Platz nichts mehr im Weg. Produktdetails: Reguläre Passform Schnürsenkel Obermaterial aus Textil und Synthetik Einlegesohle aus Textil Gummiaußensohle DREAMSTRIKE Technologie74,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Zu welchem Lied gehört die Melodie von "Power of Acid"?
"Power of Acid" ist ein Lied des deutschen DJ-Duos Scooter. Die Melodie des Liedes stammt von dem Lied "The Power" der Band Snap! aus dem Jahr 1990. Scooter haben die Melodie für ihren Song verwendet und mit ihren eigenen Texten und Beats versehen. **
-
Welches Modell ist besser: das Cube Acid oder das Cube Attention?
Es ist schwierig zu sagen, welches Modell besser ist, da dies von den individuellen Vorlieben und Bedürfnissen des Fahrers abhängt. Das Cube Acid ist ein Hardtail-Mountainbike mit einer aggressiveren Geometrie und einer besseren Ausstattung für anspruchsvolleres Gelände. Das Cube Attention hingegen ist ein Allround-Hardtail mit einer etwas entspannteren Geometrie und einer etwas einfacheren Ausstattung, das sich gut für Einsteiger und für Fahrer eignet, die hauptsächlich auf Straßen und leichten Trails unterwegs sind. Es ist wichtig, die eigenen Anforderungen und den Einsatzzweck des Fahrrads zu berücksichtigen, um die richtige Wahl zu treffen. **
-
Was ist der Unterschied zwischen dem Cube Race One und dem Cube Acid?
Der Hauptunterschied zwischen dem Cube Race One und dem Cube Acid liegt in ihrer Verwendung. Das Cube Race One ist ein Rennrad, das für schnelle Fahrten auf der Straße konzipiert ist, während das Cube Acid ein Mountainbike ist, das für Offroad-Abenteuer entwickelt wurde. Darüber hinaus unterscheiden sich die Rahmengeometrie, die Ausstattung und die Federungssysteme der beiden Modelle. Letztendlich hängt die Wahl zwischen dem Cube Race One und dem Cube Acid davon ab, ob man lieber auf der Straße oder im Gelände fahren möchte. **
-
Wie kann ich einen URL-Hyperlink mit einem alternativen Browser öffnen, ohne eine Verknüpfung zu erstellen?
Um einen URL-Hyperlink mit einem alternativen Browser zu öffnen, ohne eine Verknüpfung zu erstellen, kannst du den Link kopieren und in die Adressleiste des alternativen Browsers einfügen. Drücke dann die Eingabetaste, um die Webseite im neuen Browser zu öffnen. **


Soll ich den Cube Reaction Pro 2018 oder den Cube Acid 2018 wählen?
Die Wahl zwischen dem Cube Reaction Pro 2018 und dem Cube Acid 2018 hängt von deinen individuellen Bedürfnissen und Vorlieben ab. Der Reaction Pro ist ein Hardtail-Mountainbike mit einer hochwertigeren Ausstattung und ist daher besser für anspruchsvolleres Gelände geeignet. Das Acid ist ebenfalls ein Hardtail, jedoch mit einer etwas einfacheren Ausstattung, was es zu einer guten Wahl für Einsteiger oder Fahrer mit einem kleineren Budget macht. **
Welches Fahrrad von Cube ist es, das Acid Attention oder das LTD Comp?
Es ist unklar, welches Fahrrad von Cube gemeint ist, da sowohl das Acid Attention als auch das LTD Comp Modelle von Cube sind. Es wäre hilfreich, weitere Informationen zu den spezifischen Merkmalen oder Eigenschaften des Fahrrads zu haben, um eine genaue Antwort geben zu können. **
Top-Angebote
Produkte zum Begriff C-Acid:
-
adidas Believe That 1 C Basketballschuhe ältere Kinder JQ9474 - acid orange/core black/acid red 38Der Believe That 1 Schuh wurde für junge Basketballfans entwickelt, die groß träumen. Egal, ob sie sich auf ein großes Spiel vorbereiten oder ihr tägliches Training absolvieren - dieser Schuh unterstützt jede Bewegung. Die Dreamstrike Dämpfung sorgt für ein weiches, stabiles Tragegefühl und gibt Komfort und Halt bei jedem Schritt. Die abriebfeste Non Marking Gummiaußensohle bietet Grip auf verschiedenen Untergründen, damit dein angehender B-Ball-Star bei jedem Match über sich selbst hinauswachsen kann. Das Textilfutter fühlt sich angenehm weich an und sorgt auch bei stundenlangen Sessions für Komfort pur. Der Schnürverschluss lässt sich individuell anpassen und bietet einen sicheren Sitz, während die reguläre Passform ablenkungsfreies Spielen ermöglicht. Lass sie ihre Liebe zum Spiel mit dem Style und innovativen Features von adidas ausleben. Kombiniert mit ihrer Lieblings-Sportausrüstung steht einer selbstbewussten Performance auf dem Platz nichts mehr im Weg. Produktdetails: Reguläre Passform Schnürsenkel Obermaterial aus Textil und Synthetik Einlegesohle aus Textil Gummiaußensohle DREAMSTRIKE Technologie74,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Collistar Attivi Puri Vitamin C + Polyhydroxy Acid Gel-MaskFresh gel treatment formulated with a highly stable,next-generation Vitamin C derivative that keeps the molecule's antioxidant, brightening properties intact. The formula contains a powerful, balanced complex of Polyhydroxy acids and Alpha-hydroxy acids to exfoliate the surface of the skin, revealing its natural radiance without irritating it. Suitable for all skin types, including sensitive skin.16,79 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nosrat, Samin: Salt, Fat, Acid, HeatSalt, Fat, Acid, Heat , Mastering the Elements of Good Cooking , > , Erscheinungsjahr: 201708, Produktform: Leinen, Autoren: Nosrat, Samin, Seitenzahl/Blattzahl: 462, Keyword: Samin Nosrat; Salt, Fat, Acid, Heat; Salt Fat Acid Heat; Sammin Nosrat; Cookbook; how to cook; learn to cook; teach yourself to cook; Wendy Macnaughton; Wendy Macnaughton illustrator; Wendy MacNaughton; Wendy Mcnaughton; The Essential Scratch and Sniff Guide to Being a Wine Expert; Lost Cat: A True Story of Love, Desperation and GPS Technology; Chez Panisse; Alice Waters; Michael Pollan; Michael Pollan Cooked; California cuisine; California cookbook; Nigel Slater; Ottolenghi; Nigella Lawson; Nigella Lawson How to Eat; Diana Henry; Skye Gyngell; Tom Kerridge; Ruth Rogers; River Café; Amanda Hesser; Daniel Patterson; Ruth Rogers; Rose Gray; River Café; Skye Gyngell; April Bloomfield, Fachschema: Kochen / Allgemeines Kochbuch, Grundwissen~Englische Bücher / Kochbuch, Imprint-Titels: Canongate Books, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, Fachkategorie: Kochen und Rezepte allgemein, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Canongate Books Ltd., Verlag: Canongate Books Ltd., Länge: 237, Breite: 195, Höhe: 45, Gewicht: 1494, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0250, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 158783136,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "acid"?
"Acid" ist ein englisches Wort, das auf Deutsch "Säure" bedeutet. Es kann sich auf chemische Verbindungen beziehen, die sauer reagieren, oder auch auf die Eigenschaften von Lebensmitteln, die einen sauren Geschmack haben. In der Musik kann "acid" auch eine Stilrichtung des Techno bezeichnen, die durch verzerrte und hypnotische Klänge gekennzeichnet ist. **
-
Welches Gerät benötige ich, um Acid Techno zu produzieren?
Um Acid Techno zu produzieren, benötigst du in erster Linie einen Computer oder Laptop mit einer geeigneten Musikproduktionssoftware wie Ableton Live, FL Studio oder Logic Pro. Zusätzlich benötigst du ein MIDI-Keyboard oder einen MIDI-Controller, um Melodien und Beats einzuspielen. Optional kannst du auch Hardware-Synthesizer oder Drum Machines verwenden, um den typischen Acid-Sound zu erzeugen. **
-
Zu welchem Lied gehört die Melodie von "Power of Acid"?
"Power of Acid" ist ein Lied des deutschen DJ-Duos Scooter. Die Melodie des Liedes stammt von dem Lied "The Power" der Band Snap! aus dem Jahr 1990. Scooter haben die Melodie für ihren Song verwendet und mit ihren eigenen Texten und Beats versehen. **
-
Welches Modell ist besser: das Cube Acid oder das Cube Attention?
Es ist schwierig zu sagen, welches Modell besser ist, da dies von den individuellen Vorlieben und Bedürfnissen des Fahrers abhängt. Das Cube Acid ist ein Hardtail-Mountainbike mit einer aggressiveren Geometrie und einer besseren Ausstattung für anspruchsvolleres Gelände. Das Cube Attention hingegen ist ein Allround-Hardtail mit einer etwas entspannteren Geometrie und einer etwas einfacheren Ausstattung, das sich gut für Einsteiger und für Fahrer eignet, die hauptsächlich auf Straßen und leichten Trails unterwegs sind. Es ist wichtig, die eigenen Anforderungen und den Einsatzzweck des Fahrrads zu berücksichtigen, um die richtige Wahl zu treffen. **
Ähnliche Suchbegriffe für C-Acid
-
adidas Believe That 1 C Basketballschuhe ältere Kinder JQ9474 - acid orange/core black/acid red 40Der Believe That 1 Schuh wurde für junge Basketballfans entwickelt, die groß träumen. Egal, ob sie sich auf ein großes Spiel vorbereiten oder ihr tägliches Training absolvieren - dieser Schuh unterstützt jede Bewegung. Die Dreamstrike Dämpfung sorgt für ein weiches, stabiles Tragegefühl und gibt Komfort und Halt bei jedem Schritt. Die abriebfeste Non Marking Gummiaußensohle bietet Grip auf verschiedenen Untergründen, damit dein angehender B-Ball-Star bei jedem Match über sich selbst hinauswachsen kann. Das Textilfutter fühlt sich angenehm weich an und sorgt auch bei stundenlangen Sessions für Komfort pur. Der Schnürverschluss lässt sich individuell anpassen und bietet einen sicheren Sitz, während die reguläre Passform ablenkungsfreies Spielen ermöglicht. Lass sie ihre Liebe zum Spiel mit dem Style und innovativen Features von adidas ausleben. Kombiniert mit ihrer Lieblings-Sportausrüstung steht einer selbstbewussten Performance auf dem Platz nichts mehr im Weg. Produktdetails: Reguläre Passform Schnürsenkel Obermaterial aus Textil und Synthetik Einlegesohle aus Textil Gummiaußensohle DREAMSTRIKE Technologie74,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen dem Cube Race One und dem Cube Acid?
Der Hauptunterschied zwischen dem Cube Race One und dem Cube Acid liegt in ihrer Verwendung. Das Cube Race One ist ein Rennrad, das für schnelle Fahrten auf der Straße konzipiert ist, während das Cube Acid ein Mountainbike ist, das für Offroad-Abenteuer entwickelt wurde. Darüber hinaus unterscheiden sich die Rahmengeometrie, die Ausstattung und die Federungssysteme der beiden Modelle. Letztendlich hängt die Wahl zwischen dem Cube Race One und dem Cube Acid davon ab, ob man lieber auf der Straße oder im Gelände fahren möchte. **
-
Wie kann ich einen URL-Hyperlink mit einem alternativen Browser öffnen, ohne eine Verknüpfung zu erstellen?
Um einen URL-Hyperlink mit einem alternativen Browser zu öffnen, ohne eine Verknüpfung zu erstellen, kannst du den Link kopieren und in die Adressleiste des alternativen Browsers einfügen. Drücke dann die Eingabetaste, um die Webseite im neuen Browser zu öffnen. **
-
Soll ich den Cube Reaction Pro 2018 oder den Cube Acid 2018 wählen?
Die Wahl zwischen dem Cube Reaction Pro 2018 und dem Cube Acid 2018 hängt von deinen individuellen Bedürfnissen und Vorlieben ab. Der Reaction Pro ist ein Hardtail-Mountainbike mit einer hochwertigeren Ausstattung und ist daher besser für anspruchsvolleres Gelände geeignet. Das Acid ist ebenfalls ein Hardtail, jedoch mit einer etwas einfacheren Ausstattung, was es zu einer guten Wahl für Einsteiger oder Fahrer mit einem kleineren Budget macht. **
-
Welches Fahrrad von Cube ist es, das Acid Attention oder das LTD Comp?
Es ist unklar, welches Fahrrad von Cube gemeint ist, da sowohl das Acid Attention als auch das LTD Comp Modelle von Cube sind. Es wäre hilfreich, weitere Informationen zu den spezifischen Merkmalen oder Eigenschaften des Fahrrads zu haben, um eine genaue Antwort geben zu können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.