Domain der-link.de kaufen?
Wir ziehen mit dem Projekt
der-link.de um.
Sind Sie am Kauf der Domain
der-link.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain der-link.de kaufen?
Wie kann ich eine Annullierung meiner Buchung vornehmen? Welche Bedingungen gelten für die Annullierung eines Vertrags?
Um eine Annullierung Ihrer Buchung vorzunehmen, kontaktieren Sie den Anbieter oder die Buchungsplattform und geben Sie Ihre Buchungsnummer an. Die Bedingungen für die Annullierung eines Vertrags hängen von den Geschäftsbedingungen des Anbieters ab, daher sollten Sie diese vor der Buchung überprüfen. In der Regel können Stornierungsgebühren anfallen, wenn die Annullierung nicht innerhalb einer bestimmten Frist erfolgt. **
Was ist der Unterschied zwischen Scheidung und Annullierung?
Was ist der Unterschied zwischen Scheidung und Annullierung? Bei einer Scheidung wird die Ehe offiziell beendet, während bei einer Annullierung die Ehe so behandelt wird, als ob sie nie stattgefunden hätte. Eine Scheidung ist möglich, wenn die Ehe gültig war, während eine Annullierung nur in bestimmten Fällen möglich ist, z.B. bei Betrug oder Zwang. Bei einer Scheidung müssen Vermögenswerte aufgeteilt und Unterhaltszahlungen geregelt werden, während bei einer Annullierung normalerweise keine finanziellen Ansprüche geltend gemacht werden können. Letztendlich ist der Hauptunterschied, dass eine Scheidung die Auflösung einer bestehenden Ehe ist, während eine Annullierung die Ungültigkeit einer Ehe feststellt. **
Ähnliche Suchbegriffe für Annullierung
Top-Angebote
Produkte zum Begriff Annullierung:
-
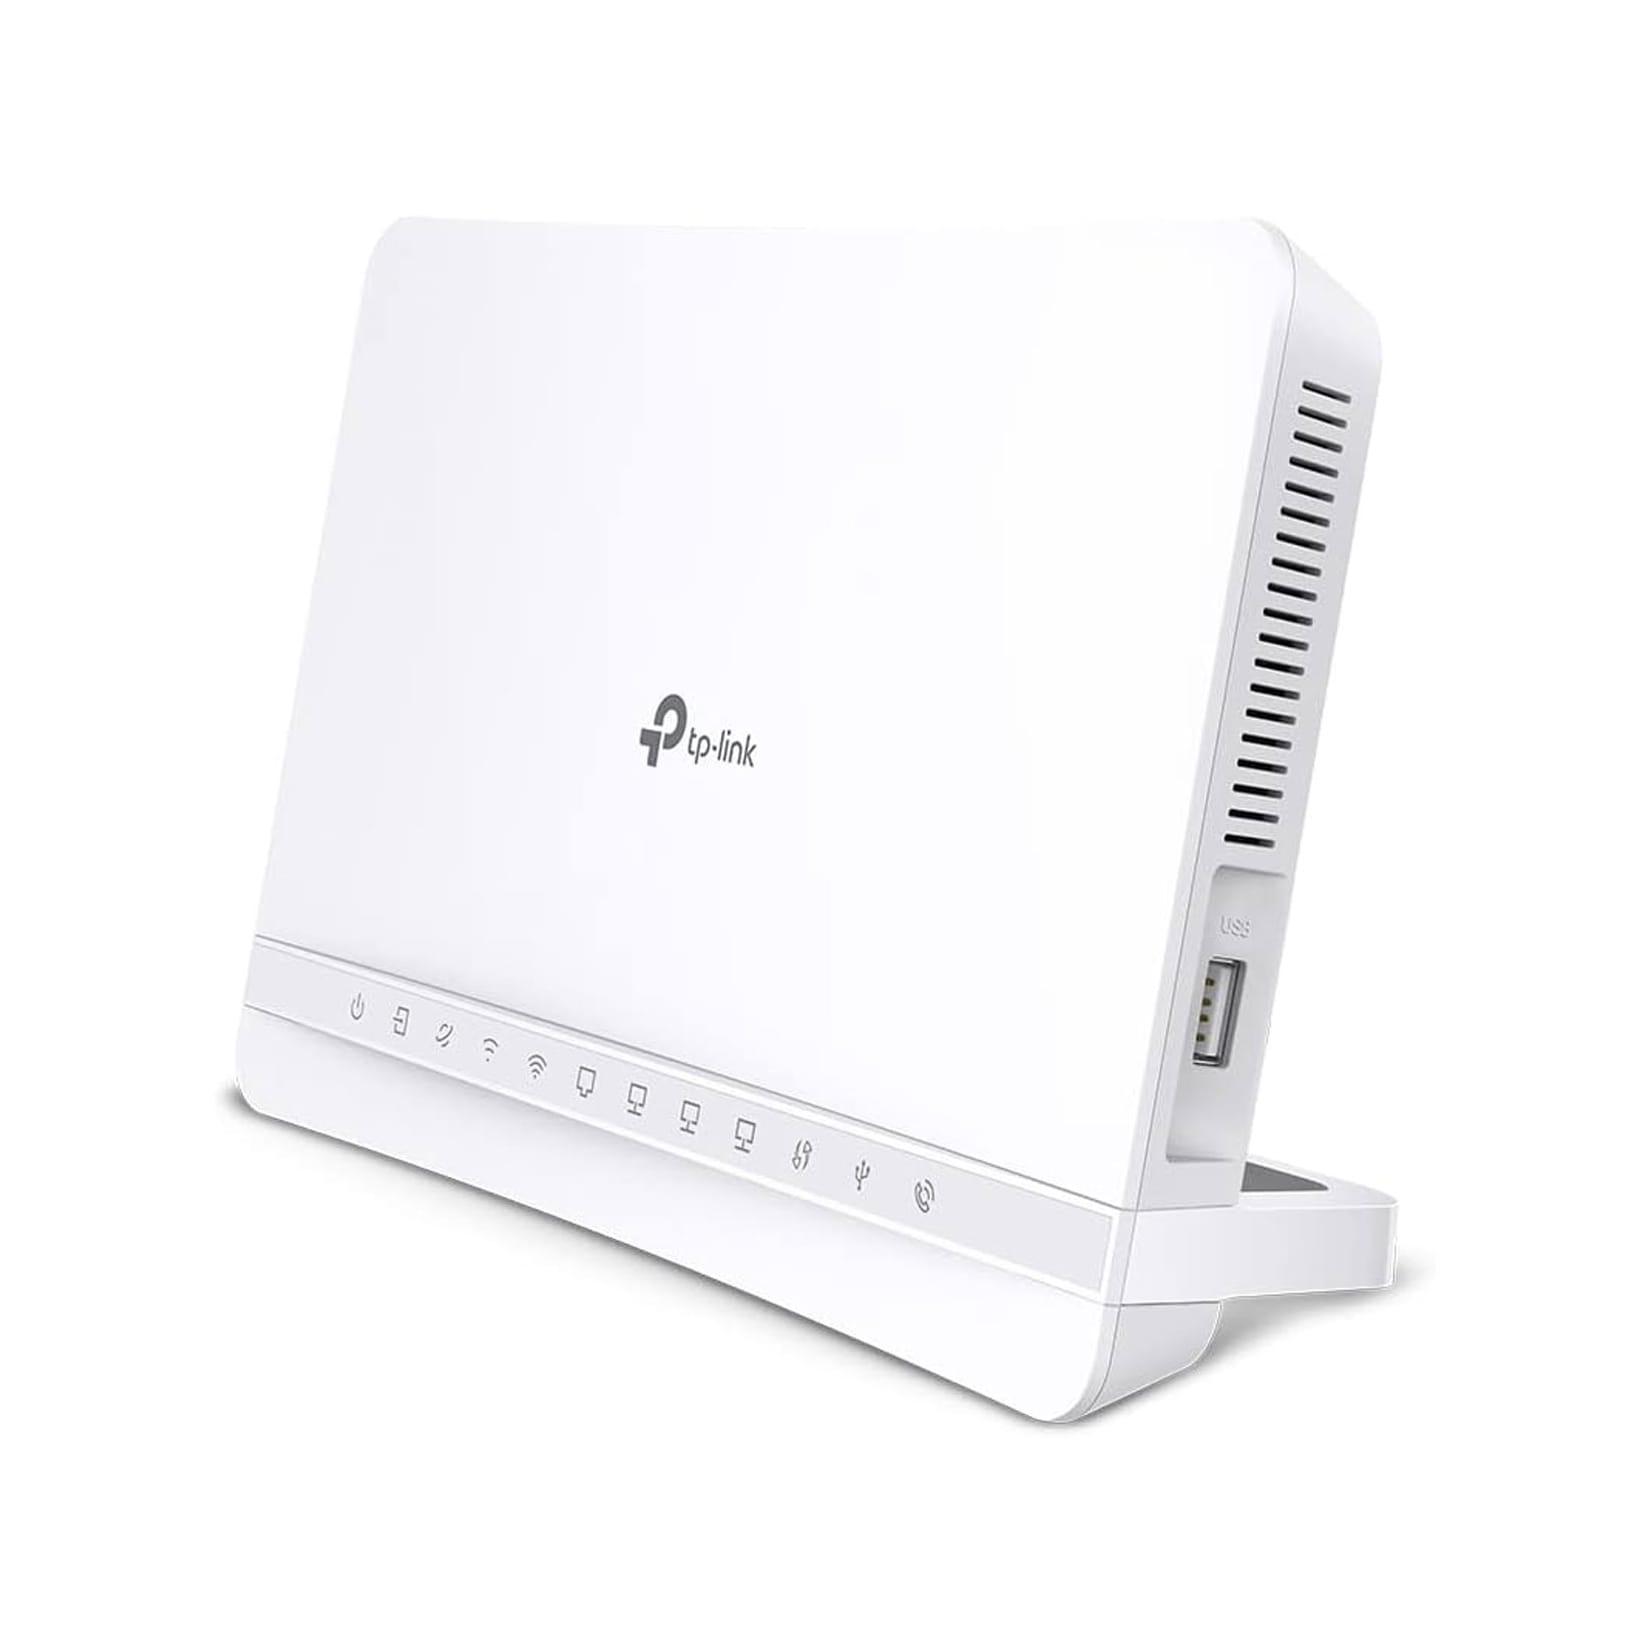
TP-Link Router VX231V WiFi 6 Internet BoxDie VX231V WiFi 6 Internet Box von TP-Link bietet eine herausragende Leistung für ein reibungsloses Interneterlebnis. Mit WiFi-Geschwindigkeiten von 1,8 Gbit/s, aufgeteilt in 1201 Mbit/s im 5-GHz-Band und 574 Mbit/s im 2,4-GHz-Band, ermöglicht dieser Route128,65 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Mark White, Jazz Guitar Fretboard Navigation Gitarre Buch + Online-Audio, Sachbücher von Mark WhiteEntwickeln Sie ein Fingerboard-Konzept, das die grossartige Navigationskonzeption der klassischen Gitarrentradition mit dem improvisatorischen, spontanen Solo-Inhalt und der Sprache des modernen Jazzgitarristen verbindet, um ein insgesamt flexibles und reichhaltiges Fingerboard-Konzept zu schaffen. Das Ergebnis ist ein umfassender Ansatz für das Gitarrenfingerboard, der vertikale Orientierungen mit seitlichen und diagonalen Phrasierungen kombiniert. Jedes Bach/Bebop-Paar von Arrangements präsentiert ähnliche Fingeringskonzepte, sodass Sie sehen können, wie sie über verschiedene Stile hinweg anwendbar sind. Dies wird letztendlich zu einer Kontinuität in den Fingeringskonzepten führen, die Sie auf alle Gitarrentraditionen anwenden können. Die begleitenden Online-Aufnahmen umfassen Demonstrations- und Mitspieltracks, einschliesslich Gitarrenduos und Jazz-Combos. Traditionelle Fingerings und Tabulaturen sind enthalten.37,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann eine Annullierung eines Vertrags rechtlich wirksam vorgenommen werden? Welche Folgen hat die Annullierung eines rechtlichen Dokuments?
Eine Annullierung eines Vertrags kann rechtlich wirksam durch einseitige Erklärung oder einvernehmliche Aufhebung erfolgen. Die Folgen einer Annullierung sind, dass der Vertrag rückwirkend als nichtig betrachtet wird und die Parteien in ihren vorvertraglichen Zustand zurückversetzt werden. Etwaige bereits erbrachte Leistungen müssen zurückgegeben werden. **
-
Wie kann ich eine Annullierung meiner Bestellung vornehmen? Was sind die rechtlichen Bedingungen für die Annullierung eines Vertrages?
Um eine Annullierung Ihrer Bestellung vorzunehmen, kontaktieren Sie den Verkäufer oder Händler so schnell wie möglich und geben Sie Ihre Bestellnummer an. Die rechtlichen Bedingungen für die Annullierung eines Vertrages hängen von den jeweiligen Gesetzen und den Vertragsbedingungen ab. Es ist wichtig, die Rücktrittsfrist und eventuelle Stornogebühren zu prüfen, bevor Sie eine Annullierung vornehmen. **
-
Wie kann ich einen URL-Hyperlink mit einem alternativen Browser öffnen, ohne eine Verknüpfung zu erstellen?
Um einen URL-Hyperlink mit einem alternativen Browser zu öffnen, ohne eine Verknüpfung zu erstellen, kannst du den Link kopieren und in die Adressleiste des alternativen Browsers einfügen. Drücke dann die Eingabetaste, um die Webseite im neuen Browser zu öffnen. **
-
Gibt es bei den Zeugen Jehovas eine Annullierung der Ehe?
Ja, bei den Zeugen Jehovas gibt es die Möglichkeit der Annullierung der Ehe. Allerdings wird dies nur in bestimmten Fällen akzeptiert, wie zum Beispiel bei einer Ehe, die unter Zwang oder Betrug geschlossen wurde. Die endgültige Entscheidung über eine Annullierung liegt jedoch bei den Ältesten der Gemeinde. **

Wie kann man eine Annullierung einer bereits geschlossenen Vertragsvereinbarung rechtlich durchführen? Was sind die gängigen Gründe für die Annullierung von Verträgen?
Eine Vertragsvereinbarung kann rechtlich durch Anfechtung oder Kündigung aufgelöst werden. Gründe für die Annullierung von Verträgen können beispielsweise Irrtum, Täuschung oder arglistige Täuschung, Drohung, Wucher, Verstoß gegen gesetzliche Vorschriften oder Unmöglichkeit der Vertragserfüllung sein. Es ist wichtig, die genauen rechtlichen Voraussetzungen für eine Annullierung zu prüfen, um mögliche Konsequenzen zu vermeiden. **
Wie funktioniert die Annullierung eines Vertrags oder einer Vereinbarung? Welche Schritte müssen unternommen werden, um eine Annullierung rechtlich wirksam zu machen?
Die Annullierung eines Vertrags oder einer Vereinbarung erfolgt durch einseitige Erklärung eines Vertragspartners, dass er nicht mehr an den Vertrag gebunden sein möchte. Um eine Annullierung rechtlich wirksam zu machen, muss die Erklärung schriftlich erfolgen und dem Vertragspartner zugehen. Es ist wichtig, die genauen Bedingungen für eine Annullierung im Vertrag oder in den gesetzlichen Bestimmungen zu beachten. **
Top-Angebote
Produkte zum Begriff Annullierung:
-
Die Online-Inhaltsanalyse. Forschungsobjekt Internet, FachbücherViele etablierte Massenmedien bauen derzeit ihre Online-Präsenzen aus. Zusätzlich wandern klassische Inhalte zusehends ins Internet. Das wirft methodische Fragen auf, wie künftig diese Inhalte analysiert werden sollen. Die Inhaltsanalyse ist eine zentrale Schlüsselmethode der Sozialwissenschaften. In Form der Online-Inhaltsanalyse fristet sie allerdings ein Schattendasein. Der Band arbeitet deshalb zahlreiche methodische Problemfelder von Online-Inhaltsanalysen auf. Praktische Fallbeispiele ergänzen mit dem How-to die theoretischen Überlegungen.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TP-Link Router VX231V WiFi 6 Internet BoxDie VX231V WiFi 6 Internet Box von TP-Link bietet eine herausragende Leistung für ein reibungsloses Interneterlebnis. Mit WiFi-Geschwindigkeiten von 1,8 Gbit/s, aufgeteilt in 1201 Mbit/s im 5-GHz-Band und 574 Mbit/s im 2,4-GHz-Band, ermöglicht dieser Route128,65 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Mark White, Jazz Guitar Fretboard Navigation Gitarre Buch + Online-Audio, Sachbücher von Mark WhiteEntwickeln Sie ein Fingerboard-Konzept, das die grossartige Navigationskonzeption der klassischen Gitarrentradition mit dem improvisatorischen, spontanen Solo-Inhalt und der Sprache des modernen Jazzgitarristen verbindet, um ein insgesamt flexibles und reichhaltiges Fingerboard-Konzept zu schaffen. Das Ergebnis ist ein umfassender Ansatz für das Gitarrenfingerboard, der vertikale Orientierungen mit seitlichen und diagonalen Phrasierungen kombiniert. Jedes Bach/Bebop-Paar von Arrangements präsentiert ähnliche Fingeringskonzepte, sodass Sie sehen können, wie sie über verschiedene Stile hinweg anwendbar sind. Dies wird letztendlich zu einer Kontinuität in den Fingeringskonzepten führen, die Sie auf alle Gitarrentraditionen anwenden können. Die begleitenden Online-Aufnahmen umfassen Demonstrations- und Mitspieltracks, einschliesslich Gitarrenduos und Jazz-Combos. Traditionelle Fingerings und Tabulaturen sind enthalten.37,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich eine Annullierung meiner Buchung vornehmen? Welche Bedingungen gelten für die Annullierung eines Vertrags?
Um eine Annullierung Ihrer Buchung vorzunehmen, kontaktieren Sie den Anbieter oder die Buchungsplattform und geben Sie Ihre Buchungsnummer an. Die Bedingungen für die Annullierung eines Vertrags hängen von den Geschäftsbedingungen des Anbieters ab, daher sollten Sie diese vor der Buchung überprüfen. In der Regel können Stornierungsgebühren anfallen, wenn die Annullierung nicht innerhalb einer bestimmten Frist erfolgt. **
-
Was ist der Unterschied zwischen Scheidung und Annullierung?
Was ist der Unterschied zwischen Scheidung und Annullierung? Bei einer Scheidung wird die Ehe offiziell beendet, während bei einer Annullierung die Ehe so behandelt wird, als ob sie nie stattgefunden hätte. Eine Scheidung ist möglich, wenn die Ehe gültig war, während eine Annullierung nur in bestimmten Fällen möglich ist, z.B. bei Betrug oder Zwang. Bei einer Scheidung müssen Vermögenswerte aufgeteilt und Unterhaltszahlungen geregelt werden, während bei einer Annullierung normalerweise keine finanziellen Ansprüche geltend gemacht werden können. Letztendlich ist der Hauptunterschied, dass eine Scheidung die Auflösung einer bestehenden Ehe ist, während eine Annullierung die Ungültigkeit einer Ehe feststellt. **
-
Wie kann eine Annullierung eines Vertrags rechtlich wirksam vorgenommen werden? Welche Folgen hat die Annullierung eines rechtlichen Dokuments?
Eine Annullierung eines Vertrags kann rechtlich wirksam durch einseitige Erklärung oder einvernehmliche Aufhebung erfolgen. Die Folgen einer Annullierung sind, dass der Vertrag rückwirkend als nichtig betrachtet wird und die Parteien in ihren vorvertraglichen Zustand zurückversetzt werden. Etwaige bereits erbrachte Leistungen müssen zurückgegeben werden. **
-
Wie kann ich eine Annullierung meiner Bestellung vornehmen? Was sind die rechtlichen Bedingungen für die Annullierung eines Vertrages?
Um eine Annullierung Ihrer Bestellung vorzunehmen, kontaktieren Sie den Verkäufer oder Händler so schnell wie möglich und geben Sie Ihre Bestellnummer an. Die rechtlichen Bedingungen für die Annullierung eines Vertrages hängen von den jeweiligen Gesetzen und den Vertragsbedingungen ab. Es ist wichtig, die Rücktrittsfrist und eventuelle Stornogebühren zu prüfen, bevor Sie eine Annullierung vornehmen. **
Ähnliche Suchbegriffe für Annullierung
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jäncke, Lutz: Von der Steinzeit ins InternetVon der Steinzeit ins Internet , Der analoge Mensch in der digitalen Welt , Ölablassschrauben, Öleinfüllverschluss & Messstäbe > Motoren & Motorteile , Erscheinungsjahr: 20210510, Produktform: Kartoniert, Autoren: Jäncke, Lutz, Seitenzahl/Blattzahl: 168, Keyword: Digitaler-Burnout; Multitasking; Hirnforschung; Digitale Verblödung; Reizüberflutung, Fachschema: EDV / Gesellschaft u. Computer~Soziologie, Fachkategorie: Psychologie~Ethische und soziale Fragen der IT, Thema: Optimieren, Warengruppe: HC/Angewandte Psychologie, Fachkategorie: Soziologie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Länge: 219, Breite: 142, Höhe: 13, Gewicht: 330, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Alternatives Format EAN: 9783456761503, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich einen URL-Hyperlink mit einem alternativen Browser öffnen, ohne eine Verknüpfung zu erstellen?
Um einen URL-Hyperlink mit einem alternativen Browser zu öffnen, ohne eine Verknüpfung zu erstellen, kannst du den Link kopieren und in die Adressleiste des alternativen Browsers einfügen. Drücke dann die Eingabetaste, um die Webseite im neuen Browser zu öffnen. **
-
Gibt es bei den Zeugen Jehovas eine Annullierung der Ehe?
Ja, bei den Zeugen Jehovas gibt es die Möglichkeit der Annullierung der Ehe. Allerdings wird dies nur in bestimmten Fällen akzeptiert, wie zum Beispiel bei einer Ehe, die unter Zwang oder Betrug geschlossen wurde. Die endgültige Entscheidung über eine Annullierung liegt jedoch bei den Ältesten der Gemeinde. **
-
Wie kann man eine Annullierung einer bereits geschlossenen Vertragsvereinbarung rechtlich durchführen? Was sind die gängigen Gründe für die Annullierung von Verträgen?
Eine Vertragsvereinbarung kann rechtlich durch Anfechtung oder Kündigung aufgelöst werden. Gründe für die Annullierung von Verträgen können beispielsweise Irrtum, Täuschung oder arglistige Täuschung, Drohung, Wucher, Verstoß gegen gesetzliche Vorschriften oder Unmöglichkeit der Vertragserfüllung sein. Es ist wichtig, die genauen rechtlichen Voraussetzungen für eine Annullierung zu prüfen, um mögliche Konsequenzen zu vermeiden. **
-
Wie funktioniert die Annullierung eines Vertrags oder einer Vereinbarung? Welche Schritte müssen unternommen werden, um eine Annullierung rechtlich wirksam zu machen?
Die Annullierung eines Vertrags oder einer Vereinbarung erfolgt durch einseitige Erklärung eines Vertragspartners, dass er nicht mehr an den Vertrag gebunden sein möchte. Um eine Annullierung rechtlich wirksam zu machen, muss die Erklärung schriftlich erfolgen und dem Vertragspartner zugehen. Es ist wichtig, die genauen Bedingungen für eine Annullierung im Vertrag oder in den gesetzlichen Bestimmungen zu beachten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.